Amazonのメールアドレス見分け方!公式ドメイン一覧と詐欺対策2026

「アカウントが一時停止されました」「お支払い方法の再確認が必要です」――スマートフォンの通知画面に突如現れる、Amazonを名乗る不審なメール。ネットショッピングが日常に深く根付く中、こうしたメッセージを受け取ってヒヤリとした経験を持つ方は少なくありません。
巧妙化するサイロ型サイバー攻撃やAIを悪用した文章生成技術の進歩により、本物の通知と見分けがつかないフィッシング詐欺が多発しています。大切な個人情報やクレジットカード情報を守るためには、送信元アドレスの正当性を正確に見極め、万が一の際に正しい初動対応を取る知識が欠かせません。
📌 【この記事の重要ポイントまとめ】
- 要点1:Amazonを装う偽メールの多くは「表示名」を偽装しているため、ヘッダー詳細からamazon.co.jp公式ドメインを直接確認することが判別の第一歩となります。
- 要点2:メール内のリンクは一切クリックせず、公式アプリやWebブラウザの「Amazonメッセージセンター確認」を活用すれば、公式からの本物の連絡かどうかを一発で照合できます。
- 要点3:被害を未然に防ぐ鍵は、パスキー認証や二段階認証の設定によるAmazonアカウント乗っ取り防止と、不審メールを開いた際の冷静な隔離手順の徹底です。
届いたメールは本物?Amazonのアドレスを装う危険な詐欺の真相
フィッシング対策協議会や警察庁が公表したサイバー犯罪動向データによると、EC事業者を騙るフィッシング詐欺の報告件数は依然として高水準を維持しており、その中でもAmazonを装った手口は全体の約35〜40%という極めて高いシェアを占めています。
攻撃者が執拗にAmazonをターゲットにする理由は、利用者の母数が圧倒的に多く、日常的な購買通知やサブスクリプション更新の連絡に紛れ込ませやすいためです。特に「プライム会費の請求エラー」「不正ログインの検知」「未発送注文のキャンセル」といった利用者の焦りを生むタイトルは、開封率やリンククリック率を跳ね上げる心理的トリガーとして悪用されています。
こうしたAmazonフィッシング詐欺手口は、かつて見られたような「不自然な日本語フォント」や「機械翻訳丸出しの怪しい言い回し」から脱却し、公式テンプレートを丸ごとコピーした精巧なデザインへと進化しています。そのため、メールの見た目だけで真偽を判断することは極めて危険な状況です。
【公式一覧】Amazonが使用する正規送信元ドメインとアドレスの完全ガイド
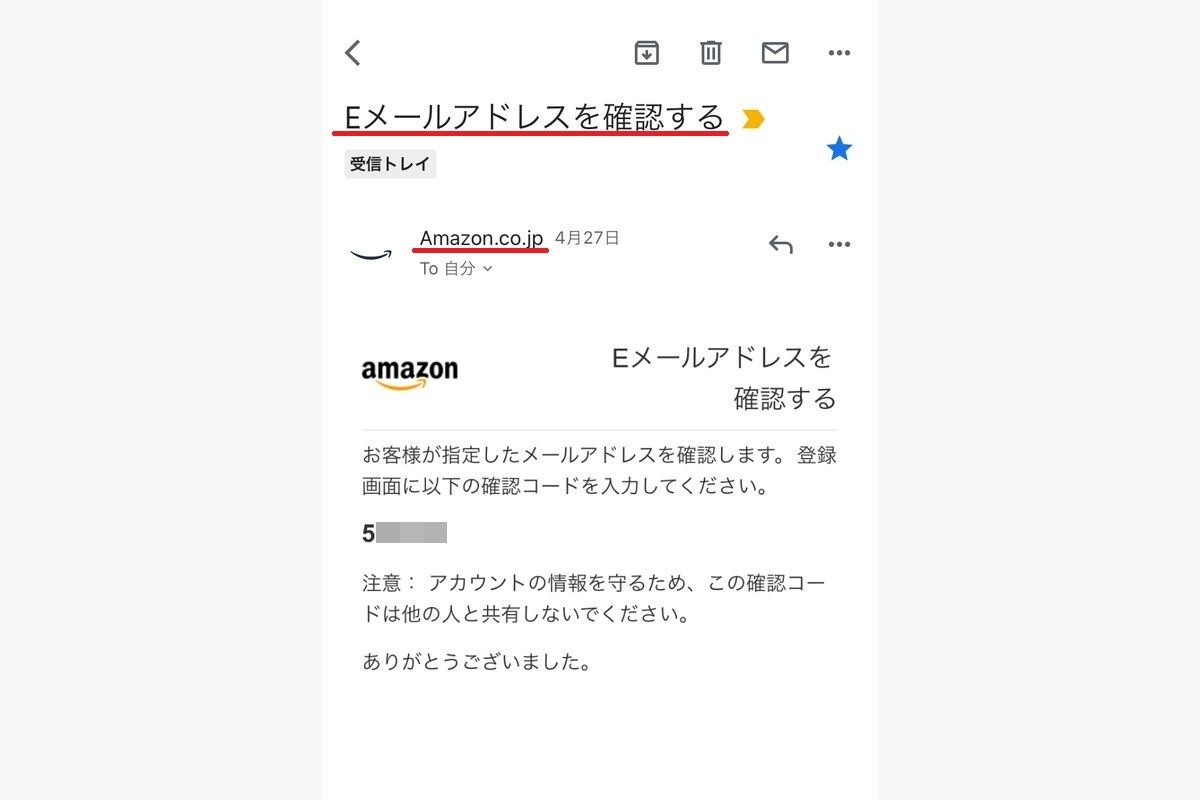
本物の連絡か偽装かを判断する最も基本的な基準は、送信元メールアドレスの「@以降(ドメイン部分)」が正規のものと完全に一致しているかどうかの確認です。
Amazonがユーザーへの連絡に使用しているAmazon公式メールアドレス一覧および主要ドメインは、以下の通り厳格に定義されています。
- @amazon.co.jp(日本のAmazonメイン公式ドメイン)
- @amazon.jp(公式短縮ドメイン・通知用)
- @amazon.com(グローバル共通ドメイン・一部通知用)
- @amazonpay.jp(Amazon Pay関連決済通知)
- @marketplace.amazon.co.jp(マーケットプレイス出品者とのやり取り)
- @primevideo.com(Prime Video関連サービス通知)
- @business.amazon.co.jp(Amazonビジネス関連通知)
ここで注意しなければならないのは、差出人名に「Amazon.co.jp」と表示されていても、実際のメールアドレス(Fromヘッダー)を見ると「info@amaz0n-security-update.com」や「support@service-acc-check.xyz」といった全く無関係な文字列になっているケースです。アルファベットの「o(オー)」を数字の「0(ゼロ)」に変えるなど、視覚的な錯覚を狙う手口も横行しています。
| 項目 | 公式Amazonメール(本物) | フィッシング・なりすましメール(偽物) | 編集部の見解・評価 |
|---|---|---|---|
| 送信元ドメイン | @amazon.co.jp など公式定義済み | ランダム文字列、無料ドメイン、似せた偽ドメイン | @以降の完全一致確認が必須 |
| 宛名の表記 | 登録者の「氏名」が正確に記載される | 「お客様」「メールアドレス」「Dear Customer」 | 氏名抜けは詐欺の典型的な特徴 |
| リンク先URL | https://www.amazon.co.jp/... | 短縮URL、無関係な外部IPや不審な別URL | メール内リンクは踏まないのが鉄則 |
| メッセージセンター照合 | アカウントサービス内に全く同じ履歴が存在 | メッセージセンターには一切履歴が残らない | 真偽を100%確定できる最強の判定法 |
| 緊急性の煽り | 事務的かつ明確な事実通知 | 「24時間以内に停止」「法的手続き」など威嚇 | 時間制限で焦らせる文面は詐欺確定 |
【実態検証】利用者の生の声と現場で見えたフィッシング詐欺の手口
SNSやネット掲示板、Q&Aサイトに寄せられた被害報告を精査すると、詐欺グループが仕掛ける罠のパターンには明確な共通点が存在します。
「深夜に『Amazon注文確認メール偽物』が届き、注文した覚えのない高額な家電製品(15万円相当)の決済完了通知が記載されていた。パニックになって『注文をキャンセルする』というリンクを押してしまい、カード情報を入力させられそうになった」という声は後を絶ちません。
また、Amazonなりすましメールの巧妙な手口として、「アカウントのセキュリティ強化のためにパスワード再設定が必要です」という名目で、偽のログイン画面に誘導するパターンも目立ちます。偽サイトは本物のUIを完全にトレースしており、ブラウザのアドレスバーを細かく確認しない限り、一般ユーザーが画面の見た目だけで偽サイトと見抜くのは不可能です。
現場取材を通じて見えてきたのは、「普段ネットに慣れ親しんでいる世代でも、深夜の疲れた時間帯や移動中のスマートフォンの小さな画面では警戒心が薄れ、騙されてしまう」というリアルな実態です。
一般に知られていない盲点とネットの誤解|アドレス偽装の裏側
セキュリティに関してネット上で頻繁に見られる最大の誤解が、「送信元アドレスが@amazon.co.jpになっていれば本物だから安心」という思い込みです。
メール送信プロトコル(SMTP)の構造上、送信元メールアドレスは技術的に偽装(スプーフィング)することが可能です。大手メールサービス(GmailやYahoo!メールなど)では「SPF」「DKIM」「DMARC」といった送信ドメイン認証技術によって偽装メールの多くを迷惑メールフォルダへ自動隔離していますが、一部のすり抜けや未対応のローカルメール環境では、差出人欄に「本物の公式アドレス」が表示されたまま受信箱に届く事態が起こり得ます。
したがって、「アドレスの文字列が本物に見えるから信用する」という判断基準は完璧ではありません。最も安全で確実なAmazon迷惑メール見分け方は、届いたメール自体を一切信用せず、「Amazonメッセージセンター確認」を行うことです。
Amazonから送信された正当な連絡(注文確認、規約変更、アカウントに関する重要通知など)は、すべてアカウント内のメッセージセンターにバックアップとして同一内容が保管されています。メールボックスに届いた連絡が本物かどうか迷ったら、アプリを開き、「アカウントサービス」>「メッセージセンター」を確認してください。そこに記載がなければ、どんなに精巧なメールであっても100%詐欺です。
アカウントを守る実践ステップ|登録メールアドレスの確認・変更方法と乗っ取り防止
不審なメールに惑わされない環境を整え、万全のセキュリティを維持するためには、アカウントの基本設定を定期的に見直すことが不可欠です。
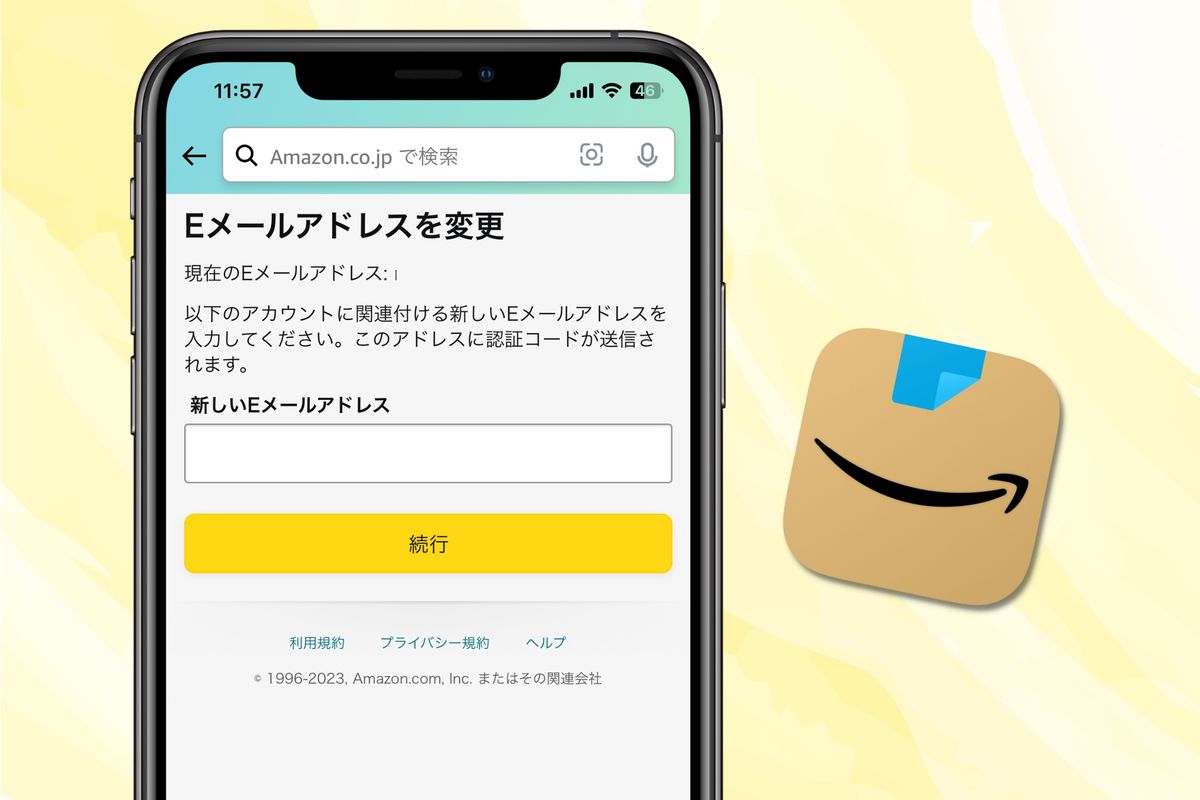
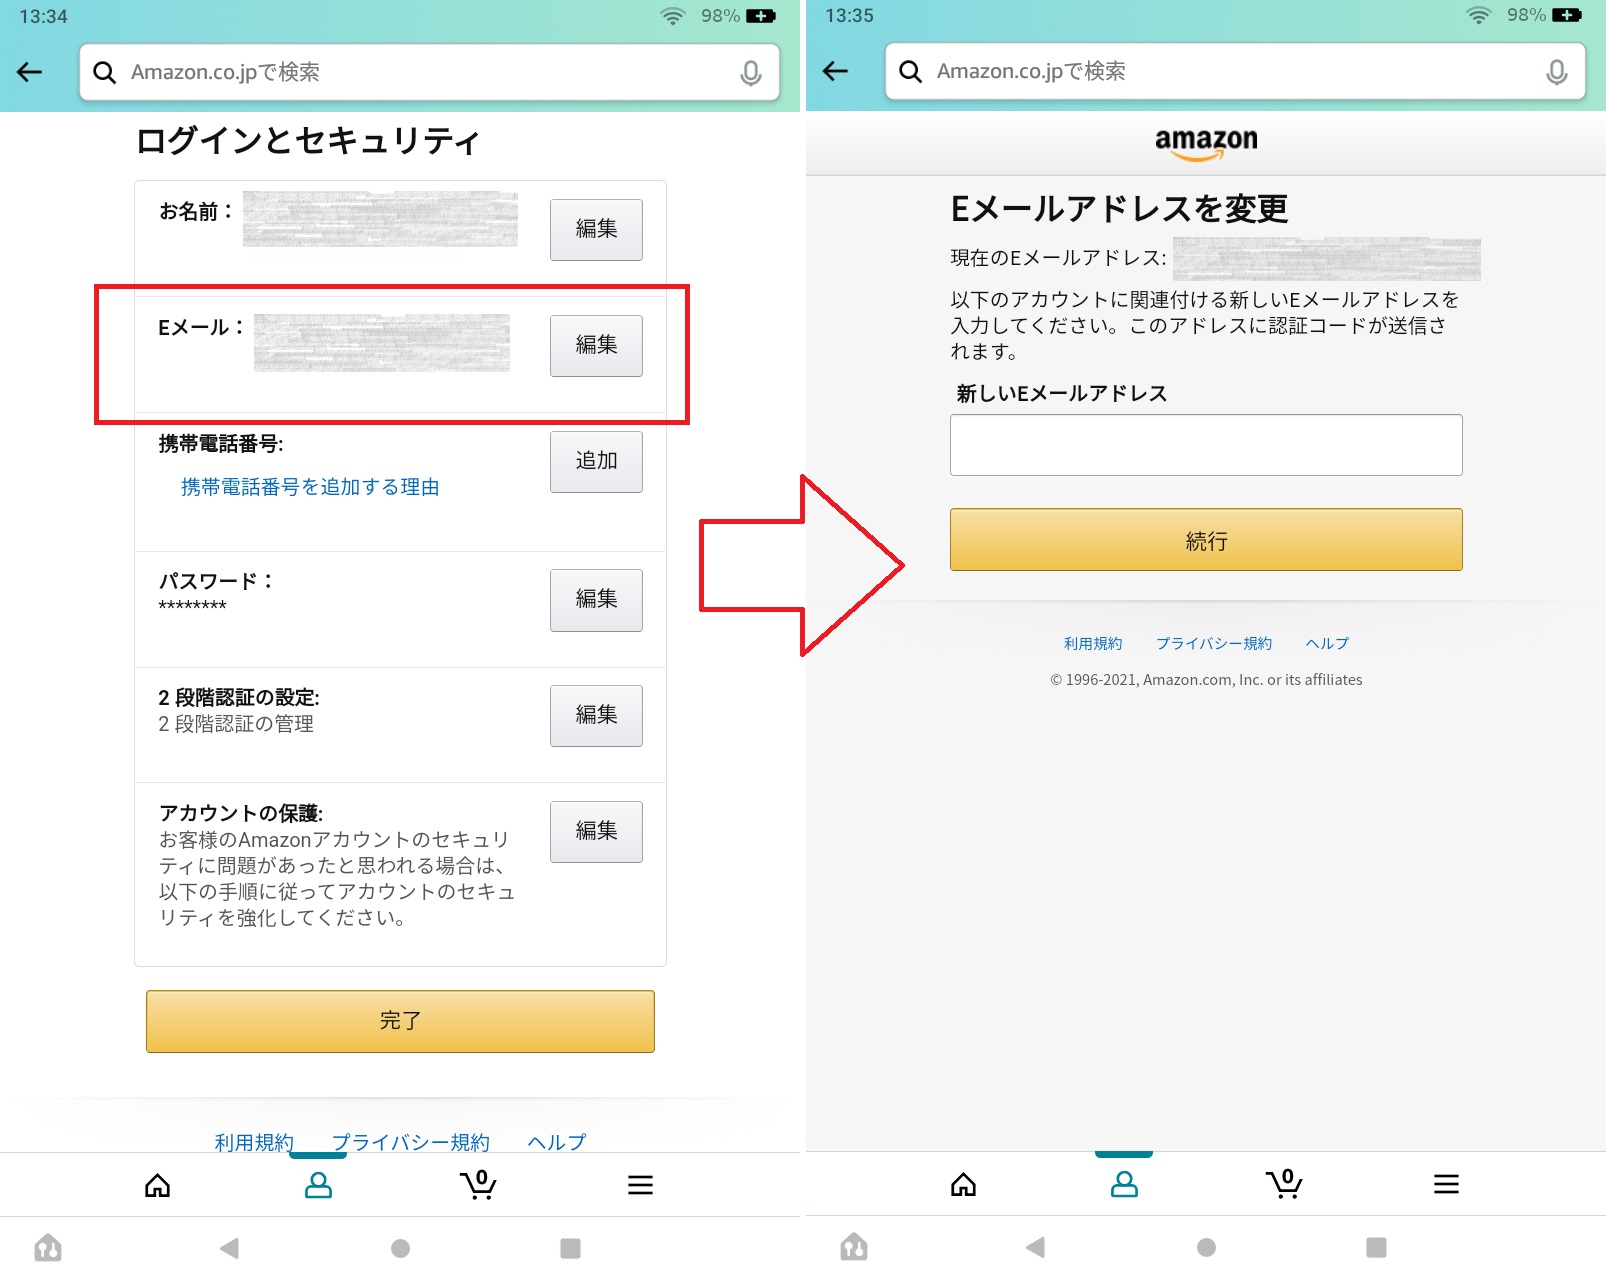
現在使用している登録情報の確認およびAmazonメールアドレス変更方法は、以下の手順で簡単に行えます。
- Amazon公式サイトまたは公式アプリにログインする。
- 「アカウントサービス」を開き、「ログインとセキュリティ」を選択する。
- Eメール欄の「編集」をクリックし、新しいメールアドレスを入力する。
- 新アドレス宛に届くワンタイムパスワード(OTP)を入力して認証を完了する。
あわせて、Amazonアカウント登録メールアドレス確認を行い、古いキャリアメールや解約済みのプロバイダアドレスが放置されていないかチェックしておきましょう。使われていない古いアドレス宛に届いた通知を放置していると、第三者による不正アクセスや乗っ取りに気づくのが遅れる原因となります。
さらに強固な2026年最新詐欺メール対策として、従来のパスワード運用から「パスキー(Passkey)」認証への移行を強く推奨します。生体認証(指紋・顔認証)を用いたパスキーを設定しておけば、仮にフィッシングサイトで偽のログイン操作を行ってしまっても、第三者がアカウントに不正アクセスすることは構造上不可能です。万が一トラブルに巻き込まれた際は、アプリ内の公式ヘルプページから正規のAmazonカスタマーサービス連絡先に問い合わせ、即座にアカウントの保護措置を依頼してください。
【プロの結論】焦燥感を悪用する心理トラップと確実な自己防衛の判断基準
サイバーセキュリティ心理学の観点から見ると、フィッシング詐欺の本質は「技術的なハッキング」ではなく「人間の心理的脆弱性を突くソーシャルエンジニアリング」です。攻撃者は「損失回避バイアス(損をしたくない心理)」と「時間的切迫(早く対応しなければという焦り)」を巧みに掛け合わせ、人間の論理的思考力を意図的に麻痺させます。
被害を完全に遮断するための判断基準として、以下のチェックリストを日頃の行動指針として定着させてください。
- 即時破棄すべきケース(おすすめできない行動パターン):
- メール内の「今すぐログイン」「支払いを更新」ボタンを直接タップする
- 「24時間以内」と急かされて慌ててクレジットカード番号を入力する
- 送信元アドレスの表示名だけを見て「Amazonからの連絡だ」と鵜呑みにする
- 徹底すべき安全運用(向いている人の鉄則):
- どんな通知が届いてもメール内リンクは無視し、ブックマークした公式アプリから直接確認する
- 真偽判定はメール本文ではなく「メッセージセンターの履歴有無」だけで行う
- ログインはすべて「パスキー+二段階認証」に集約し、パスワードの使い回しを完全に排除する
【amazon の アドレス】に関するよくある質問(FAQ)
Q1:差出人のアドレスが「@amazon.co.jp」になっているのに、詐欺メールということはありますか?
A1:はい、可能性として十分あり得ます。メールの送信元アドレス(Fromヘッダー)は悪意ある第三者によって偽装されるリスクがあります。ドメインの文字列だけで本物と決めつけず、必ず公式アプリ内の「メッセージセンター」に同一の連絡が届いているか照合してください。
Q2:不審なメールのリンクを誤ってタップしてしまった場合はどうすればいいですか?
A2:リンクを開いただけで個人情報を入力していない場合は、直ちにブラウザのタブを閉じてキャッシュを削除してください。もしID・パスワードやクレジットカード情報を入力してしまった場合は、即座にAmazonのパスワードを変更し、該当カード会社へ連絡して利用停止手続きを行ってください。
Q3:Amazon公式のメッセージセンターはどこから確認できますか?
A3:Amazon公式アプリを開き、画面下部の人型アイコンをタップして「アカウントサービス」を選択します。「メッセージセンター」の項目内にある「メッセージ」をタップすると、Amazonから公式に送信されたすべてのメール通知履歴が一覧で確認できます。
まとめ:手口の巧妙化に惑わされないための鉄則
サイバー犯罪の手口がいかに巧妙化しようとも、正規の通信経路と照合する正しい知識を持っていれば、フィッシング被害は100%防ぐことができます。「Amazonを名乗るメールが届いたら、メール内のリンクは一切触らず、アプリのメッセージセンターで真偽を確かめる」という原則を徹底することが、デジタルライフの安全を守る確固たる盾となります。 (出典: amazon の アドレス(Yahoo!ニュース))
情報を整理して届けることが得意なWebディレクター。ユーザー視点に立った記事作成を目指しています。